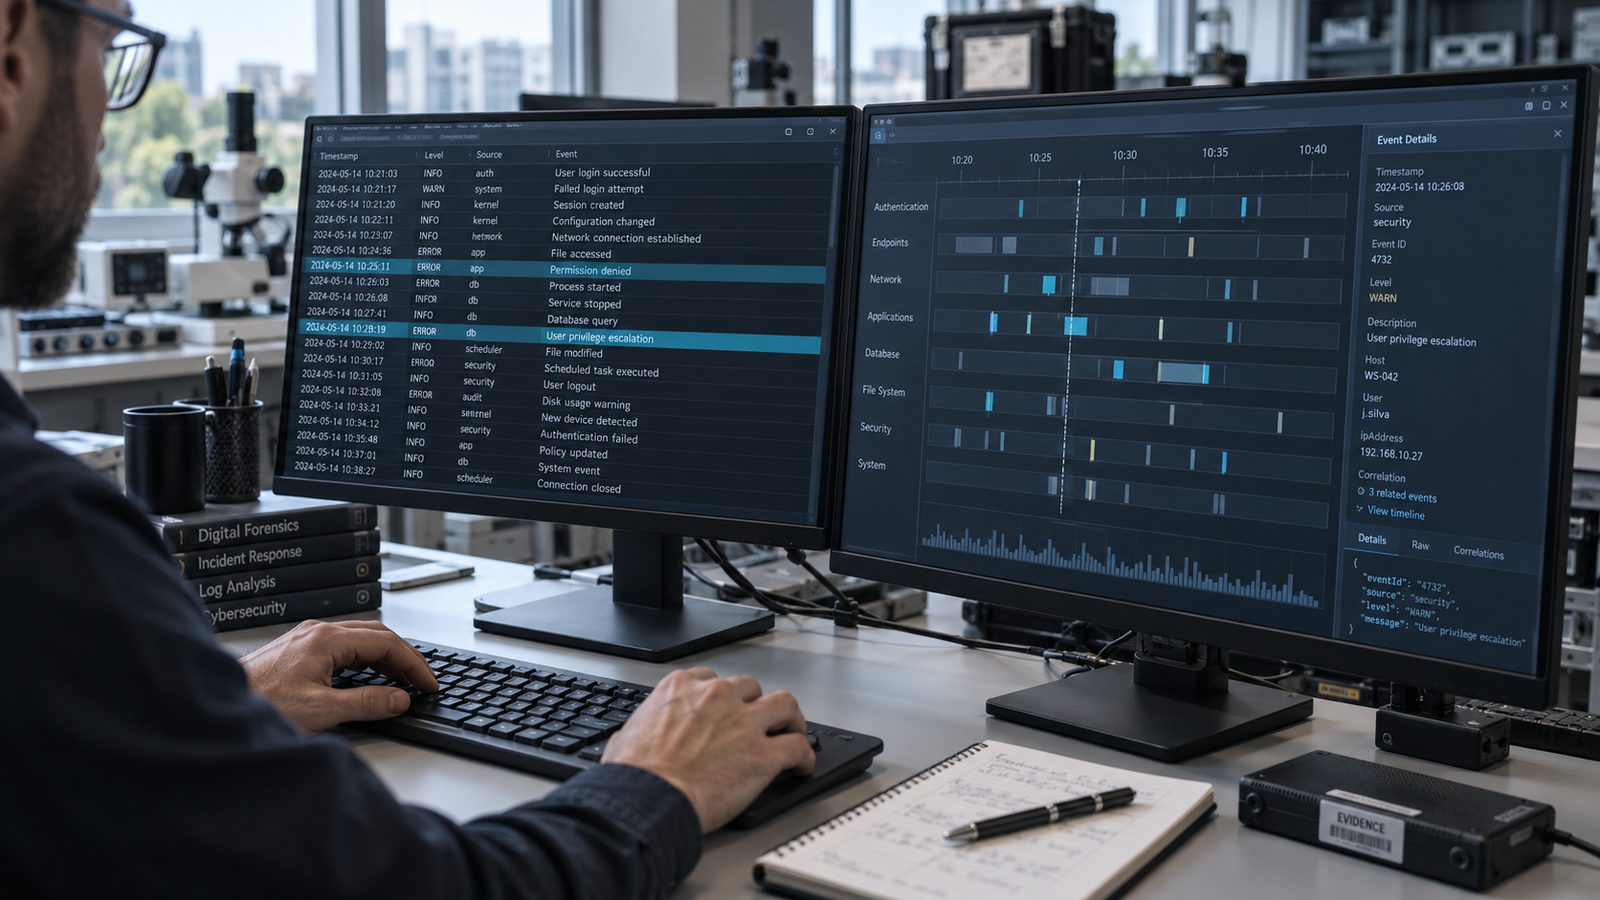
Uma alteração de configuração, uma falha de integração ou uma interrupção de serviço pode afetar diferentes componentes de um ambiente empresarial. Para compreender o ocorrido, é necessário examinar registros capazes de documentar as operações, as condições observadas e a sequência dos eventos.
Logs e trilhas de auditoria constituem fontes importantes para esse trabalho. Seu valor técnico, entretanto, depende do que foi registrado, da confiabilidade das fontes e das condições de preservação. Um grande volume de dados não assegura que as informações necessárias para responder à questão examinada estejam disponíveis.
O que os registros permitem examinar
Logs registram eventos produzidos por aplicações, sistemas operacionais, bancos de dados, equipamentos e serviços. Uma trilha de auditoria organiza informações que permitem acompanhar operações relevantes, como a criação de uma conta, a alteração de uma permissão ou o processamento de uma transação.
Esses registros atendem a finalidades distintas. Um log destinado ao diagnóstico de erros pode não identificar quem aprovou determinada mudança. Da mesma forma, um registro de autenticação pode demonstrar a aceitação de uma credencial sem documentar o que ocorreu posteriormente na aplicação. A OWASP destaca a importância dos registros da própria aplicação, que podem fornecer contexto ausente nos logs de infraestrutura. Referência: OWASP — Logging Cheat Sheet.
Na auditoria de sistemas, as perguntas devem preceder a seleção dos registros. A demanda pode envolver a reconstrução de uma indisponibilidade, a verificação de controles de acesso, o acompanhamento de alterações ou a análise de divergências entre sistemas integrados.
Integridade, origem e completude são questões diferentes
A avaliação dos registros deve distinguir três aspectos: sua origem, a preservação de seu conteúdo e a cobertura que oferecem sobre o objeto examinado.
O cálculo de um resumo criptográfico, como SHA-256, permite comparar o conteúdo de um arquivo em momentos diferentes. Se o resultado permanecer igual, isso sustenta a verificação de que os bytes não foram alterados entre aquelas verificações. O procedimento, isoladamente, não comprova que as informações eram verdadeiras quando registradas, nem que a coleta abrangeu todos os eventos relevantes.
Por exemplo, um arquivo exportado pode permanecer íntegro depois da coleta e, ainda assim, conter apenas registros filtrados por determinado usuário ou período. A análise precisa conhecer os parâmetros da exportação, as permissões utilizadas e eventuais limites de quantidade impostos pela ferramenta.
Também importa compreender quem podia modificar os registros na origem e quais mecanismos protegiam essa informação. Essas condições influenciam o grau de confiança atribuído à fonte, especialmente quando o próprio ambiente examinado pode ter sido alterado.
Retenção: o histórico precisa existir e ser recuperável
A retenção deve ser planejada em função das necessidades do ambiente e dos requisitos aplicáveis. O NIST trata a gestão de logs como um processo organizacional que envolve infraestrutura, responsabilidades e procedimentos de manutenção e análise dos registros. Referência: NIST SP 800-92 — Guide to Computer Security Log Management.
Para um exame concreto, interessa verificar não apenas o prazo previsto em uma política, mas o período efetivamente recuperável. Rotação de arquivos, exclusões automáticas, falhas de coleta e alterações de configuração podem reduzir o histórico disponível.
Imagine uma demanda referente a uma falha ocorrida há dois meses. Se a organização preservou o log da aplicação, mas perdeu os registros do banco de dados e da infraestrutura, a reconstrução poderá alcançar apenas parte do evento. Essa limitação precisa aparecer no relatório, vinculada às perguntas que ficaram sem resposta.
Quando uma demanda de auditoria é identificada, a preservação dos registros relevantes deve ser coordenada com os responsáveis pelo ambiente, dentro do escopo autorizado, antes que rotinas de descarte eliminem as fontes necessárias.
Correlação temporal e identificação de operações
Correlacionar registros significa relacionar informações de diferentes fontes por critérios tecnicamente justificáveis. Entre os elementos úteis estão horários, identificadores de transação, sessões, componentes e resultados das operações.
Antes da comparação, é necessário conhecer fusos horários, precisão dos registros e possíveis diferenças entre os relógios. Também deve ser distinguido o instante do evento daquele em que a informação chegou ao coletor. A OWASP recomenda considerar a sincronização temporal e registrar atributos que permitam relacionar interações. Referência: OWASP — Logging Cheat Sheet.
Um endereço IP compartilhado, por exemplo, não deve ser tratado como identificação suficiente de uma pessoa. Uma conta pode representar um serviço automatizado; um mesmo identificador pode ser reutilizado em ambientes distintos. A interpretação depende do contexto e de fontes adicionais.
Exemplo: mudança de configuração seguida de indisponibilidade
Considere um cenário hipotético em que uma alteração foi registrada às 14h02 e o monitoramento detectou erros às 14h05. Essa proximidade justifica investigar uma possível relação, mas não demonstra que a mudança causou a falha.
O exame poderia confrontar o conteúdo da alteração, os componentes atingidos, o horário efetivo da implantação e os erros observados. Também seria necessário avaliar outras hipóteses, como saturação de recursos, falha de rede ou indisponibilidade de um fornecedor.
Se a aplicação apresentava erros antes da alteração, a hipótese inicial precisa ser reconsiderada. Se o problema desapareceu após uma reversão, esse resultado acrescenta evidência, mas ainda deve ser contextualizado: outras condições podem ter mudado no mesmo intervalo.
Uma conclusão tecnicamente sustentada explica quais fontes apoiam a interpretação, quais a contradizem e quais informações permanecem indisponíveis.
Coleta documentada e análise rastreável
Um plano de exame pode registrar:
- a pergunta técnica e o período de interesse;
- os sistemas e componentes incluídos;
- a origem dos arquivos e os responsáveis pela extração;
- os filtros, consultas e limites utilizados;
- as verificações de integridade;
- as conversões de horário e demais transformações;
- as lacunas e restrições encontradas.
Convém preservar os arquivos obtidos e trabalhar em cópias identificadas. Quando uma análise elimina duplicidades ou normaliza campos, deve ser possível compreender a transformação e relacionar o resultado à fonte.
Capturas de tela podem complementar a documentação, mas não substituem automaticamente os registros exportáveis: frequentemente deixam de mostrar campos, contexto e extensão do conjunto analisado.
Os arquivos também precisam de acesso controlado. Senhas, tokens e outros segredos não devem integrar indiscriminadamente registros e relatórios; a seleção e a proteção dos dados devem considerar a finalidade do exame. Referência: OWASP — Logging Cheat Sheet.
Como apresentar os resultados
O relatório deve separar eventos observados, hipóteses e conclusões. A ausência de uma ocorrência em determinada fonte pode refletir falta de registro, retenção insuficiente ou coleta incompleta. Para atribuir significado a essa ausência, é preciso demonstrar que a fonte deveria registrar o evento e que sua cobertura foi suficiente.
Da mesma forma, localizar um evento associado a uma conta não resolve, por si só, a atribuição de uma ação a uma pessoa. O resultado precisa respeitar o alcance dos elementos examinados.
A documentação final deve explicar o objeto, as fontes, os procedimentos, os achados e as limitações. Isso permite que gestores e equipes técnicas compreendam quais decisões podem ser apoiadas pelo trabalho e quais questões exigem novos exames.
Aplicação na Auditoria de Sistemas
A análise de logs conecta aplicações, infraestrutura, dados e processos operacionais. Pode contribuir para examinar falhas, verificar controles, reconstruir alterações e avaliar divergências na execução de serviços tecnológicos.
A Divisão de Auditoria de Sistemas da IBPTECH Brasil examina essas questões conforme o escopo definido, os critérios aplicáveis e as evidências disponíveis. Quando a demanda se concentra no comportamento interno de uma aplicação, o trabalho pode envolver a integração com a especialidade de Auditoria de Software.